Взяли участь у WINWIN Summit 2025
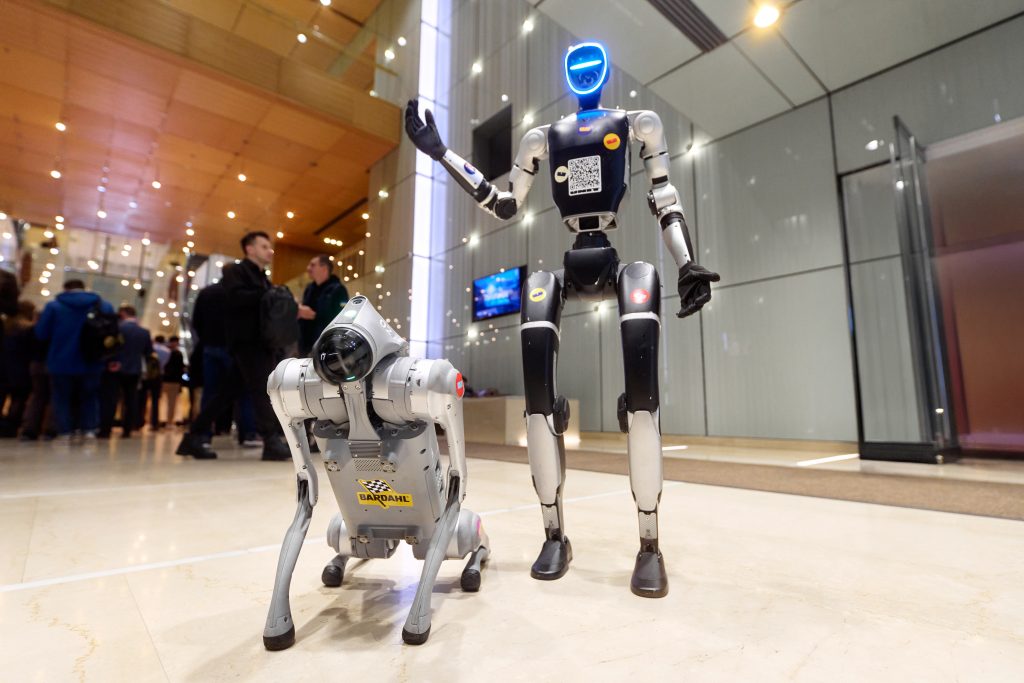
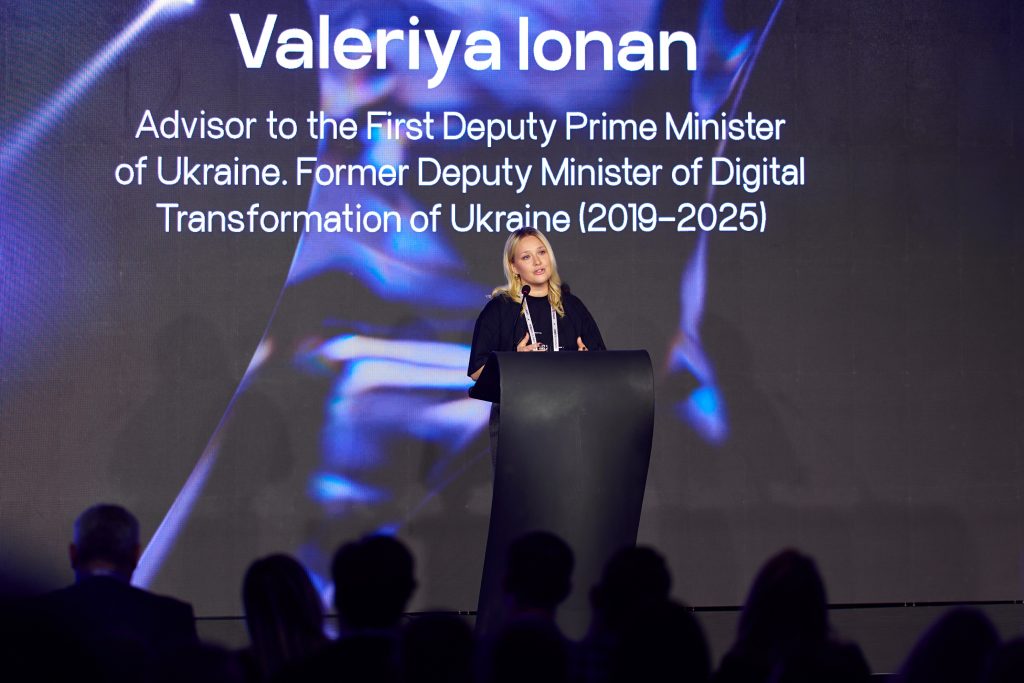
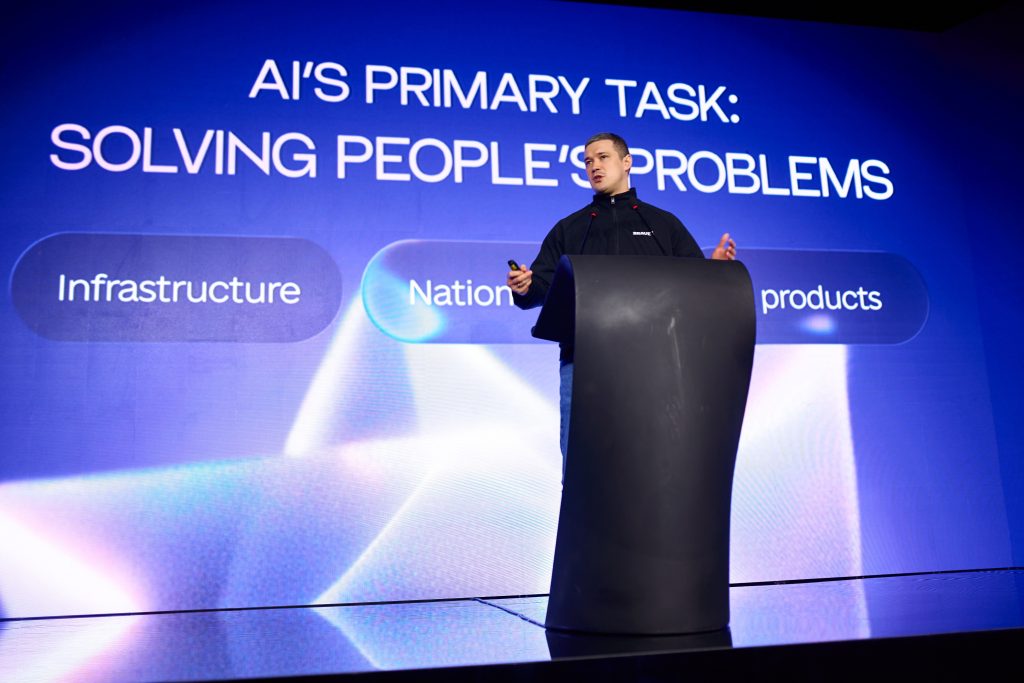
4 листопада відбувся WINWIN Summit 2025. Учасники говорили про інновації, штучний інтелект, нові партнерства між державою, бізнесом і науковою спільнотою.
 
Мінцифра підбила перші підсумки впровадження Інноваційної стратегії України. Головна тема цього року – розвиток GovTech-рішень, створення національної екосистеми штучного інтелекту та рух до мети – увійти до трійки світових лідерів у сфері ШІ.
 
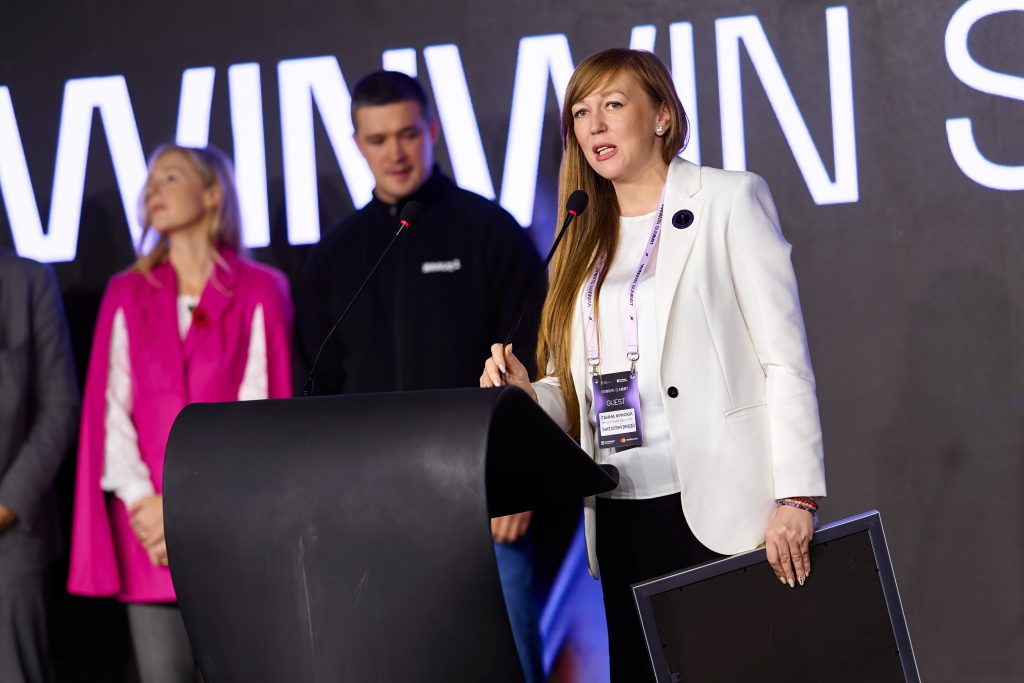
На саміті була присутня Голова Правління ГО «Центр аналізу та розробки ефективних політик» Світлана Дубова. Вона зазначила, що такі події – це гарна нагода побачити, як держава, бізнес і громадський сектор поступово вибудовують підхід до розвитку технологій.
 
Під час заходу представили першу версію Стратегії розвитку штучного інтелекту України до 2030 року. Це покроковий план, як за допомогою ШІ можна покращити роботу державних сервісів, освіту, медицину, оборону та інші сфери. Бачення презентували Chief AI Officer Мінцифри Данило Цьвок і радник Міністра з питань ШІ Луукас Ільвес.
 
У документі визначено три головні напрями:
• практичне застосування ШІ для вирішення реальних завдань – від зручних сервісів у Дії до підтримки бізнесу та розвитку освіти;
• створення якісних українських ШІ-рішень і залучення міжнародного досвіду;
• розвиток інфраструктури, підготовка даних і збільшення кількості спеціалістів.
 
Під час саміту також презентували драфт Стратегії розвитку штучного інтелекту, розробленої в межах WINWIN AI Center of Excellence – першого українського центру передового досвіду у сфері ШІ. Після консультацій із фахівцями та бізнесом документ винесуть на публічне обговорення.
Мінцифра оголосила й кілька нових ініціатив. Спільно з компанією NVIDIA розпочато партнерство для посилення української AI-екосистеми. Разом із Kyivstar триває розробка великої української мовної моделі (LLM), а в межах проєкту AI Factory створюється перший державний хаб для розробки та тестування ШІ-рішень. На його основі працюватимуть AI-помічник у Дії та AI-тьютор на освітній платформі Мрія.
 
Україна також розширює співпрацю з компанією ElevenLabs, яка спеціалізується на голосових ШІ-технологіях — їх планують інтегрувати у державні сервіси.

9 жовтня на платформі «Супермаркет рішень для громад» відбулася онлайн-зустріч для представників муніципалітетів, присвячена тому, як штучний інтелект вже сьогодні допомагає містам працювати розумніше. Спікерка – Світлана Дубова, голова ГО «Центр аналізу та розробки ефективних політик (CADEP)». Вона поділилася практичними прикладами й інструментами для місцевого самоврядування.
 
Говорили про те, де саме ШІ може приносити відчутну користь громадам. Це – управління трафіком і мобільністю, публічна безпека, енергоефективність, надання муніципальних послуг, прогнозне обслуговування інфраструктури, управління відходами, підтримка управлінських рішень, а також кіберзахист і виявлення шахрайства.
 
Світлана звернула увагу, що навіть попри технологічні переваги, міста у всьому світі – особливо невеликі – стикаються з типовими викликами: від ризиків для приватності даних і кібербезпеки до нестачі кадрів та застарілої інфраструктури.
 
Спікерка презентувала кілька кейсів, які показують як вже сьогодні міста використовують ШІ аби змінити життя своїх мешканців:
• Барселона використовує сенсори та міську платформу Sentilo для побудови динамічних маршрутів вивозу відходів.
• Берген запровадив підземну пневмосистему збору сміття, що аналізує навантаження в режимі реального часу.
• Вроцлав застосовує ШІ для прогнозування аварій у водомережі та визначення пріоритетів ремонтів.
• Сеул розгорнув систему S-DoT із понад 1100 сенсорів, яка прогнозує якість повітря й дозволяє вживати превентивних заходів.
 
Світлана підкреслила, що ШІ не замінює людину, а підсилює управлінські рішення. Завдяки цьому громади можуть діяти на випередження, ефективніше використовувати ресурси та підвищувати якість послуг для мешканців. Європейський Союз нині активно заохочує міські ініціативи із впровадження ШІ, що відкриває додаткові можливості для пілотних проєктів і масштабування.

Як залучити кіберволонтерів до захисту країни? Обговорили на круглому столі щодо проєкту закону про кіберлегіони.
8 липня команда ГО «Центр аналізу та розробки ефективних політик» (Дубова Світлана та Наталія Парченко) взяла участь у круглому столі, присвяченому проєкту Закону України про створення нормативної бази для залучення волонтерів та представників приватного сектору до кіберзахисту.
У центрі уваги — формат легального, формалізованого залучення фахівців до стримування деструктивної діяльності в кіберпросторі.
Обговорювали:
– порядок залучення та взаємодії з державою;
– можливі моделі самоврядування (наприклад, Ліга кіберфахівців);
– конфіденційність, межі відповідальності та питання компенсацій.
Для CADEP це продовження роботи над темою взаємодії держави й суспільства у сфері кібербезпеки.
Дякуємо колегам з ТОВ «Аналітика кібербезпеки та приватності» за запрошення та організацію дискусії.

22 травня змогли долучитись до надзвичайно цікавої дискусії в Національний інститут стратегічних досліджень щодо розвитку кадрового кіберпотенціалу в Україні. Чудові та фахові учасники з Національний координаційний центр кібербезпеки, Державна служба спеціального зв’язку та захисту інформації України, КНУБА, Інститут спеціального спецзв’язку та захістиу інформації, 10Guards, EY Ukraine Digital, Cyber Unit Technologies зосередились на питаннях кого взагалі зараз охоплює поняття «cyber workforce» і що Україна може зробити аби розвивати цей кадровий потенціал. Обговорили багато аспектів – від розвитку ринку до змін у процесах підготовки. Зі свого боку ми зосередились на двох питаннях: розширення кадрового потенціалу за рахунок жінок та ветеранів, а також на інформаційних кампаніях починаючи зі школи.
Перше питання – жінки в кібері. Мова не про впровадження квот чи спеціального «заохочення». А про усунення стереотипів, що кібербезпека – це виключно технічна або «чоловіча» сфера. На жаль школа рідко показує дівчатам, що це сучасно та перспективно, хоча власне і не всі дорослі, зокрема й батьки майбутніх абітурієнтів розуміють що таке кібербезпека. Як наслідок – відсоток дівчат які вступають на кібербезпекові спеціальності (передусім, 125 спеціальність або F5) майже не збільшується.
І це веде до другого піднятого нами в ході дискусії питання – школи та профорієнтація/інформування там. В школах майже не приділяється увага профілюванню учнів щодо їх можливої кар’єри як фахівців з кібербезпеки. Наш досвід проведення глибинних інтерв’ю з кіберфахівцями вказує на те, що майже всі з них (особливо це стосується дівчат) опиняються у професії не тому що була вдало проведена профорієнтація, а з ситуативних (іноді – несподіваних) причин -хтось надихнувся творами Вільяма Гібсона, фільмами про шпигунів-хакерів, комусь пощастило з вчителем інформатики. Але цілеспрямованої профорієнтації ні на рівні школи ні на рівні університетів все ще немає.
Дискусія була надзвичайно динамічна та корисна і впевнені, що висловлені пропозиції дозволять державі скорегувати свою політики щодо розвитку кадрового кіберпотенціалу.

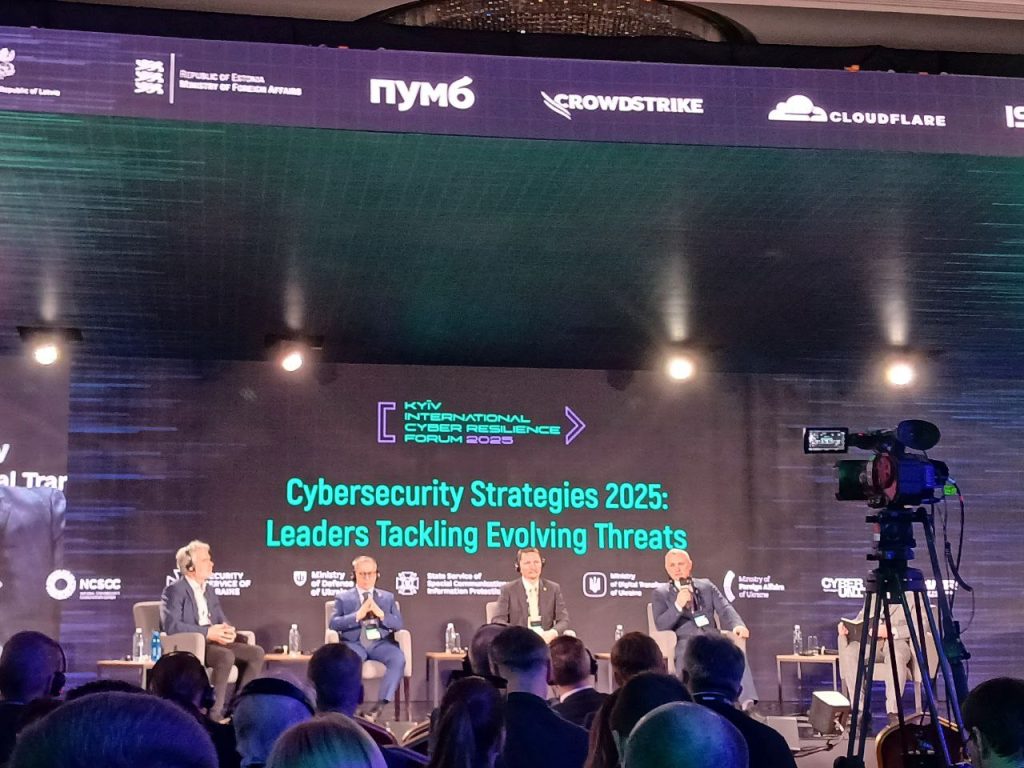
Два дні насичених дискусій, інсайтів та стратегічного бачення – це Kyiv International Cyber Resilience Forum 2025!
Форум відкрив Секретар Рада національної безпеки і оборони України Олександр Литвиненко, який наголосив, що сучасні кібер- та інформаційні технології не лише відкривають нові можливості, а й створюють складні виклики. Володіння ними визначає безпеку, стійкість та стратегічну роль держав у глобальному просторі.
Голова Державна служба спеціального зв’язку та захисту інформації України Олександр Потій зосередив увагу на потенційних загрозах, що несе розвиток штучного інтелекту та квантових технологій, а також на необхідності підготовки нових фахівців у сфері кібербезпеки. Окремий акцент – навчальні програми для ветеранів, які можуть адаптувати свої навички до кіберсфери. Навчання та підготовка нових кадрів – дійсно довгостроковий виклик. На одній з панелей були наведені такі дані (Maksim Delembovsky): майже половина студентів, що навчаються на 125 спеціальності планують отримати міжнародні сертифікати з кібербезпеки, але лише 25% бачать своє майбутнє у цій сфері. Хоча цифри наведені лише по одному з ЗВО, однак схоже, що ситуація майже однакова по всім закладам освіти.
Особливо цікавими виявились дві панелі.
Перша – боротьба з FIMI. Як вороги України використовують соціальні мережі, що робить держава, до чого тут АІ та з якими проблемами державні органи стикаються при контактах з представниками соціальних платформ.
Друга – про АІ. Багато говорили про загрози злочинного AI (WormGPT, FraudGPT, DarkGPT), використання АІ при підготовці фішингових атак, підробці голосу засобами легальних інструментів та про проблеми конфіденційності даних користувачів. Наприклад, майже всі АІ (на чолі з китайським DeepSeek) впевнено провалюють тести на безпеку. І це в умовах, коли значна кількість користувачів (наприклад, 82% юристів) вже активно застосовують AI у своїй роботі.
Питання підняті на форумі окреслили проблеми які потребують вирішення. Отже, попереду ще багато роботи.

Команда нашої організації пройшла онлайн-курс із підвищення рівня кібербезпеки, розроблений Держспецзв’язку. Курс цікавий та важливий для всіх, адже стисло дає уявлення про ключові техніки хакерів, механізми захисту від типових атак, а також принципи кібергігієни. Останнє особливо важливо оскільки 95% часу хакерів займає пошук інформації (від технічних характеристик до даних для соціальної інженерії), і лише решта 5% це вже власне сама атака.

Серед спікерів курсу:

🔹 Олександр Потій – Голова Держспецзв’язку

🔹 Євгенія Наконечна – начальник Держцентру кіберзахисту

🔹 Володимир Стиран – експерт з кібербезпеки, CISSP, OSCP

…та інші професіонали, які поділилися реальними кейсами та практичними порадами.

P.S. Кібергігієна – це MUST-HAVE!

💡 Якщо ви ще не проходили цей курс – рекомендуємо! Кібербезпека стосується кожного, незалежно від сфери діяльності.

14 лютого 2025 року долучились до робочої групи з запуску пілотного проєкту інноваційної системи розвитку міських мікрорайонів «Менеджмент житлових районів» у м.Києві. Робоча група акцентована на одному з аспектів проєкту – сфери участі громадськості (партисипації). Група має провести експертизу соціально-економічних показників низки мікрорайонів двох обраних пілотних районів Києва. Ці показники в подальшому стануть основою для моделі оцінки ефективності змін в межах проєкту та підвищення рівня життя мешканців Києва.

Жіноче лідерство в кібербезпеці – це не просто тренд, а необхідність для розвитку безпечного цифрового простору. Ще не так давно ця сфера вважалася майже виключно чоловічою, але сьогодні все більше жінок займають провідні позиції, розробляють стратегії кіберзахисту, керують командами та надихають інших. Наприклад, Венді Нетер (Wendy Nather), яка очолює аналітичний центр кібербезпеки Cisco та розвиває концепцію «Zero Trust», або Париса Табріз (Parisa Tabriz), відома як «Принцеса безпеки» (Security Princess) Google, яка керує командами з безпеки Chrome. А ще є Кеті Муссуріс (Katie Moussouris), яка стояла біля витоків програм винагород за знайдені вразливості в Microsoft і Пентагоні, і Крістіна Ван Хаутен (Christina Van Houten), яка допомагає бізнесам аналізувати кіберзагрози. Це лише кілька імен серед тисяч жінок, які кожного дня доводять, що кібербезпека – це простір для всіх.
Але, попри ці успіхи, жінок у цій галузі все ще недостатньо. Менторство – це те, що може зробити цей шлях легшим, адже можливість отримати пораду від досвідченої експертки, розширити професійні знайомства або просто почути, що твій голос важливий, може змінити все. У світі вже є багато ініціатив, які допомагають жінкам розвиватися в кібербезпеці, наприклад, Women4Cyber та Національна ініціатива з розвитку жіночого лідерства в кібербезпеці при НКЦК. Але найголовніше – це наша власна готовність підтримати, навчити, поділитися досвідом. Разом ми зможемо змінити баланс у сфері кібербезпеки, відкрити нові можливості для жінок і зробити цифровий простір безпечнішим і справедливішим для всіх.
День жіночої дружби – це ще одне нагадування про те, наскільки важливими є підтримка та взаємодія між жінками. Це день, коли варто подякувати тим, хто був поруч, хто надихав, допомагав і ділився знаннями. Разом ми не просто підкорюємо технології – ми змінюємо культуру кібербезпеки, роблячи її більш відкритою, інклюзивною та потужною.

Сьогодні у світі відзначають День безпечного Інтернету – нагадування про те, що цифровий простір має бути надійним і захищеним для всіх. Щодня мільйони людей стикаються з фішингом, витоком даних, кібератаками, і кожен з нас може потрапити у цю пастку. Але прості кроки допомагають значно знизити ризики. Використовуйте унікальні паролі для кожного облікового запису, налаштуйте двофакторну автентифікацію, будьте уважні до підозрілих повідомлень та сайтів, не переходьте за сумнівними посиланнями. Регулярно оновлюйте програмне забезпечення, адже у старих версіях можуть бути вразливості. Перевіряйте налаштування конфіденційності у соцмережах, щоб мінімізувати витік персональних даних. Використовуйте тільки офіційні додатки та сервіси, не завантажуйте файли з невідомих джерел. Якщо працюєте з чутливою інформацією, шифруйте дані та використовуйте VPN. Освіта в сфері кібербезпеки – ключ до цифрового самозахисту.

Мережа захисту національних інтересів «А Н Т С» проробила серйозну і масштабну роботу аби зібрати та систематизувати пропозиції експертів до проєкту Стратегії розвитку культури на 2025–2030 роки, що розробляється Міністерством культури та стратегічних комунікацій України. Особливо приємно, що і подані нами ідеї (щодо важливості кібербезпеки та систематизації процесів оцифрування) були максимальні і знайшли своє відображення у документі. Хоча вони ще не включені до офіційного проєкту, сподіваємось, що автори Стратегії врахують думку громадськості.